
تعرّف على إعداد صلاحيات المستخدمين في أودو لحماية البيانات، تسريع العمليات، ومنح كل فريق الأدوات التي يحتاجها دون كشف معلومات حساسة داخل شركتك بأمان ت...
إعداد صلاحيات المستخدمين في أودو دون تعقيد
- الرئيسية
- سورو
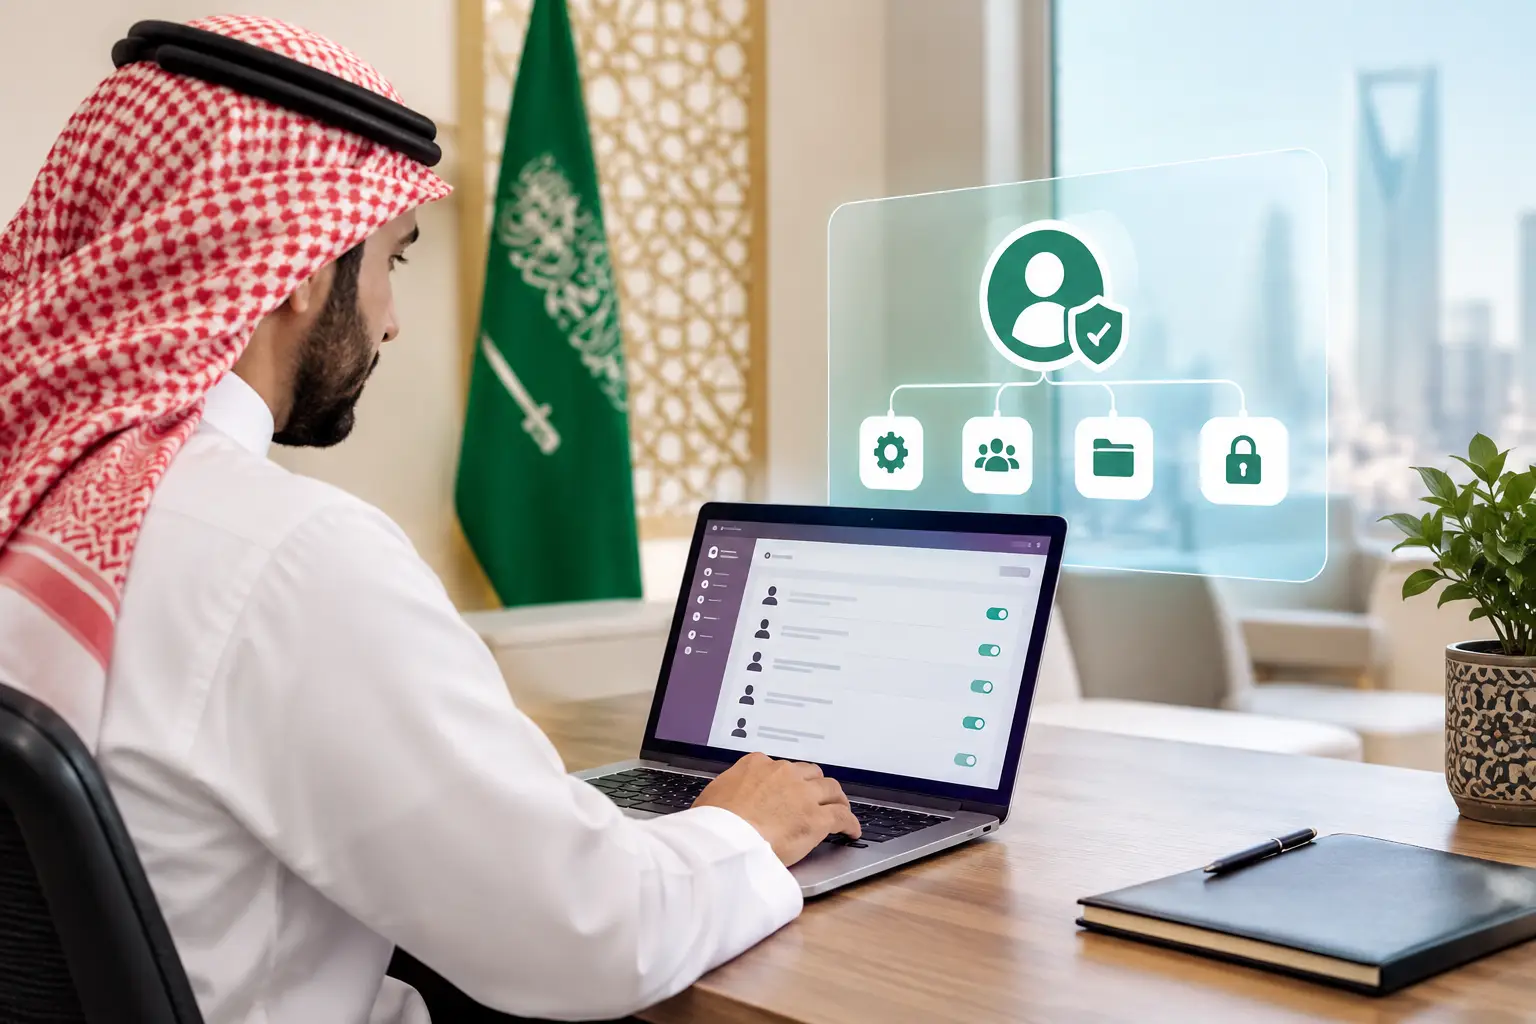
عندما يستطيع موظف المبيعات تعديل القيود المحاسبية، أو يتمكن أمين المستودع من الاطلاع على رواتب الموظفين، فالمشكلة ليست في فريق العمل بل في طريقة إعداد النظام. إعداد صلاحيات المستخدمين في أودو ليس إجراءً تقنياً ثانوياً، بل قرار تشغيلي يحمي بيانات الشركة ويمنح كل موظف مساحة عمل واضحة تؤدي إلى إنجاز أسرع وأخطاء أقل.
في الشركات الصغيرة والمتوسطة، قد يبدأ أودو بعدد محدود من المستخدمين ثم يتوسع مع نمو المبيعات والمخزون والفروع. هنا تظهر قيمة الصلاحيات المدروسة: لا يحتاج الجميع إلى رؤية كل شيء، ولا ينبغي أن تتوقف العمليات على مدير واحد يوافق على كل خطوة. المطلوب هو توازن عملي بين الأمان وسرعة العمل.
لماذا تؤثر الصلاحيات في أداء الشركة؟
أودو يجمع المحاسبة والمبيعات والمشتريات والمخزون ونقاط البيع وإدارة علاقات العملاء في منصة واحدة. هذه الميزة تقلل الاعتماد على التطبيقات المنفصلة، لكنها تعني أيضاً أن أي صلاحية واسعة بلا حاجة قد تمنح الموظف وصولاً إلى بيانات حساسة أو خيارات يمكن أن تؤثر في سير العمل.
الصلاحيات الجيدة تمنع ثلاثة سيناريوهات مكلفة: كشف معلومات مالية أو بيانات عملاء دون مبرر، تعديل مستندات تمت مراجعتها، وتعطيل العمليات بسبب تضارب المسؤوليات. وفي المقابل، فإن تقييد الموظفين بشكل مفرط يخلق طوابير موافقات ويعيد العمل إلى الجداول والرسائل الخارجية. لذلك لا توجد إعدادات موحدة تناسب كل شركة، بل هيكل صلاحيات يعكس طريقة عملها الفعلية.
على سبيل المثال، يحتاج مندوب المبيعات إلى إنشاء عروض الأسعار ومتابعة عملائه وتحويل الفرص إلى أوامر بيع. لكنه لا يحتاج عادة إلى اعتماد فواتير الموردين أو الاطلاع على دفتر الأستاذ العام. أما المحاسب فقد يحتاج إلى إدارة الفواتير والمدفوعات، لكن ليس بالضرورة إلى تعديل أوامر البيع أو كميات المخزون مباشرة.
قبل إعداد صلاحيات المستخدمين في أودو
ابدأ برسم المسؤوليات، لا برسم أسماء الموظفين. اكتب ما الذي يقوم به كل دور خلال يوم العمل: من ينشئ عرض السعر؟ من يعتمد الخصم؟ من يستلم البضاعة؟ من يطابق الفاتورة مع أمر الشراء؟ من يراجع التقارير المالية؟ هذه الأسئلة تحول إعداد الصلاحيات من تجربة عشوائية إلى خطة تشغيلية واضحة.
من المفيد كذلك تحديد مراحل المستندات التي تحتاج إلى رقابة. قد تسمح لموظف بإعداد فاتورة، بينما يبقى اعتمادها أو تسجيل دفعتها ضمن صلاحية المحاسب أو المدير المالي. هذه القاعدة البسيطة، وهي فصل الإنشاء عن الاعتماد، تقلل الأخطاء وتحد من مخاطر التلاعب حتى في الفرق الصغيرة.
لا تنس المستخدمين غير التشغيليين مثل المدير التنفيذي أو المالك. غالباً يحتاج هؤلاء إلى لوحات المعلومات والتقارير أكثر من حاجتهم إلى صلاحيات تعديل يومية. منحهم وصولاً للقراءة والتحليل يحافظ على الرؤية الكاملة دون زيادة احتمال تعديل بيانات بالخطأ.
بناء الأدوار بدلاً من منح الصلاحيات فردياً
يعتمد أودو على المستخدمين والمجموعات ومستويات الوصول داخل التطبيقات. أفضل ممارسة هي إنشاء مجموعات تمثل وظائف واقعية، ثم إسناد المستخدمين إليها. بدلاً من ضبط عشرات الخيارات لكل موظف، يمكنك مثلاً إنشاء أدوار للمبيعات، والمحاسبة، والمخزون، ومديري الأقسام، والإدارة العليا.
هذا الأسلوب يوفر الوقت عند انضمام موظف جديد أو انتقاله بين الأقسام. فإذا انتقل موظف من المبيعات إلى إدارة المشتريات، لا تحتاج إلى مراجعة كل إعداداته يدوياً، بل تنقله من مجموعة إلى أخرى وتراجع أي صلاحيات استثنائية مرتبطة بمهمته الجديدة.
عند تصميم هذه الأدوار، فرّق بين مستويات الوصول التالية:
- مستخدم يستطيع تنفيذ مهامه اليومية ضمن سجلاته أو السجلات المسموح بها.
- مسؤول قسم يمكنه مراجعة سجلات الفريق وإدارة بعض الإعدادات التشغيلية.
- مدير يملك صلاحية اعتماد العمليات والتقارير الأوسع.
- مدير نظام يضبط الإعدادات التقنية والمستخدمين والتكاملات.
- مالك أو إدارة عليا تحتاج إلى اطلاع تحليلي واسع مع صلاحيات تعديل محدودة عند الحاجة.
لا تمنح صلاحية مدير النظام إلا لعدد محدود جداً من الأشخاص. هذه الصلاحية قد تتيح تعديل الإعدادات والمجموعات والوصول إلى تطبيقات كثيرة، ولذلك من الأفضل أن تكون محصورة بمدير تقني موثوق أو بفريق الدعم المسؤول عن بيئة أودو.
خطوات عملية لإعداد الصلاحيات
ابدأ من قائمة المستخدمين في إعدادات أودو، ثم أنشئ حساباً مستقلاً لكل موظف باستخدام بريده المهني. تجنب الحسابات المشتركة حتى لو كان الفريق صغيراً؛ لأنها تمنع معرفة من نفذ الإجراء وتضعف إمكانية المراجعة لاحقاً.
بعد إنشاء المستخدم، حدّد التطبيقات التي يحتاج إليها فقط. امنح موظف المبيعات مستوى الوصول المناسب في تطبيق المبيعات وإدارة علاقات العملاء، ثم راجع ما إذا كان يحتاج إلى قراءة المخزون لمعرفة التوفر، أو إلى إنشاء الفواتير ضمن عملية البيع. لا تفترض أن الوصول إلى تطبيق واحد يبرر الوصول إلى جميع التطبيقات المرتبطة به.
بعد ذلك، اضبط صلاحيات السجلات بحسب الهيكل الإداري. بعض الشركات تحتاج إلى أن يرى مندوب المبيعات عملاءه وفرصه فقط، بينما تحتاج شركات أخرى إلى رؤية فريق المبيعات كاملاً للمتابعة وتوزيع الطلبات. الأمر نفسه ينطبق على المخزون: قد يحتاج أمين المستودع إلى عمليات موقع محدد، في حين يحتاج مدير العمليات إلى جميع المواقع والفروع.
اختبر كل دور بحساب تجريبي قبل تعميمه. سجّل الدخول بهذا الحساب، وأنشئ عرض سعر أو استلاماً أو فاتورة تجريبية، وتأكد من أن المستخدم يستطيع إتمام مهمته دون الوصول إلى صفحات لا تخصه. الاختبار يكشف غالباً عن صلاحيات ناقصة تعطل العمل أو صلاحيات زائدة لم تكن مقصودة.
أمثلة على توزيع الصلاحيات حسب القسم
في المبيعات، امنح المندوب القدرة على إدارة العملاء والفرص وعروض الأسعار والطلبات ضمن نطاقه. أما اعتماد الخصومات الكبيرة أو تعديل قوائم الأسعار فيمكن أن يبقى لدى مدير المبيعات. بهذه الطريقة يبقى الفريق سريعاً في خدمة العميل، مع حماية هامش الربح من قرارات غير مدروسة.
في المخزون، يحتاج الموظف التشغيلي إلى تنفيذ الاستلام والتسليم والجرد في المواقع المحددة له. مدير المستودع قد يحتاج إلى اعتماد التسويات ومراجعة الفروقات، بينما يفضل أن تظل إعدادات المنتجات وتكلفة المخزون أو قواعد إعادة الطلب تحت مسؤولية محددة بحسب هيكل الشركة.
في المحاسبة، يكون التفريق أكثر حساسية. يمكن منح موظف الفوترة صلاحية إعداد فواتير العملاء، ومنح المحاسب صلاحية التحقق من القيود والمدفوعات والتسويات، مع إبقاء صلاحيات الإقفال المحاسبي وتعديل الإعدادات المالية للمدير المالي أو المسؤول المعتمد. هذا التوزيع يسهل المراجعة ويقلل مخاطر الأخطاء المؤثرة في التقارير والالتزامات الضريبية.
أما في نقاط البيع، فموظف الكاشير يحتاج إلى تشغيل جلسة البيع واستقبال المدفوعات ضمن الفرع أو المتجر المحدد. المدير يحتاج إلى الاطلاع على الإغلاقات والتقارير وربما اعتماد الاسترجاعات، لكن الوصول إلى إعدادات المحاسبة أو جميع فروع الشركة ليس ضرورياً في معظم الحالات.
أخطاء شائعة تستحق التجنب
أكثر الأخطاء انتشاراً هو منح الجميع صلاحية المدير بدافع السرعة. قد يبدو ذلك حلاً مؤقتاً، لكنه يتحول سريعاً إلى مصدر للفوضى، خصوصاً عندما يتسع الفريق أو ترتفع قيمة العمليات. الخطأ الثاني هو ترك صلاحيات الموظف كما هي بعد تغيير وظيفته أو مغادرته الشركة. يجب تعطيل الحسابات فوراً ومراجعة الوصول عند كل انتقال وظيفي.
كذلك، لا تعتمد على كلمة مرور قوية وحدها. فعّل وسائل الحماية المتاحة، وراجع جلسات الدخول والحسابات النشطة، واحرص على أن تكون استضافة النظام والنسخ الاحتياطي وإدارة التحديثات جزءاً من خطة أمان متكاملة. الصلاحيات تحمي ما يمكن للمستخدم فعله داخل النظام، لكنها ليست بديلاً عن تأمين البيئة التقنية بالكامل.
ومن الأخطاء الأقل وضوحاً تجاهل التقارير. إذا كان المدير يعتمد على تقرير مبيعات موحد، فتأكد من أن صلاحياته تسمح برؤية البيانات التي يحتاجها فعلاً. أحياناً تظهر التقارير ناقصة ليس بسبب خلل في أودو، بل بسبب قواعد وصول تمنع عرض جزء من السجلات.
مراجعة الصلاحيات ليست مهمة لمرة واحدة
راجع الصلاحيات كل ثلاثة إلى ستة أشهر، أو عند فتح فرع جديد أو إضافة تطبيق جديد أو تغيير الهيكل الإداري. النمو يغير احتياجات الوصول: ما كان مناسباً لفريق من خمسة أشخاص قد يصبح خطراً أو معطلاً لفريق من خمسين موظفاً.
اجعل المراجعة مرتبطة بأسئلة عملية: هل توجد حسابات لم تعد مستخدمة؟ هل يملك أي موظف وصولاً لا يحتاجه؟ هل تتعطل عملية متكررة بسبب نقص الصلاحيات؟ وهل توجد عمليات حساسة ينفذها شخص واحد دون مراجعة؟ الإجابات تمنحك تحسينات مباشرة بدلاً من مراجعة شكلية للإعدادات.
في كلاود زون، نبدأ تحليل إعدادات أودو من دورة العمل الفعلية في شركتك، ثم نبني أدوار المستخدمين ونختبرها قبل التشغيل، مع دعم فني يساعدك على التوسع دون تعقيد. عندما تصبح الصلاحيات جزءاً من تصميم عملياتك، يتحول أودو إلى منصة تمنح فريقك سرعة واضحة وإدارتك رقابة مطمئنة. ابدأ بمراجعة دور واحد اليوم، ثم وسّع النموذج بثقة إلى بقية الأقسام.